
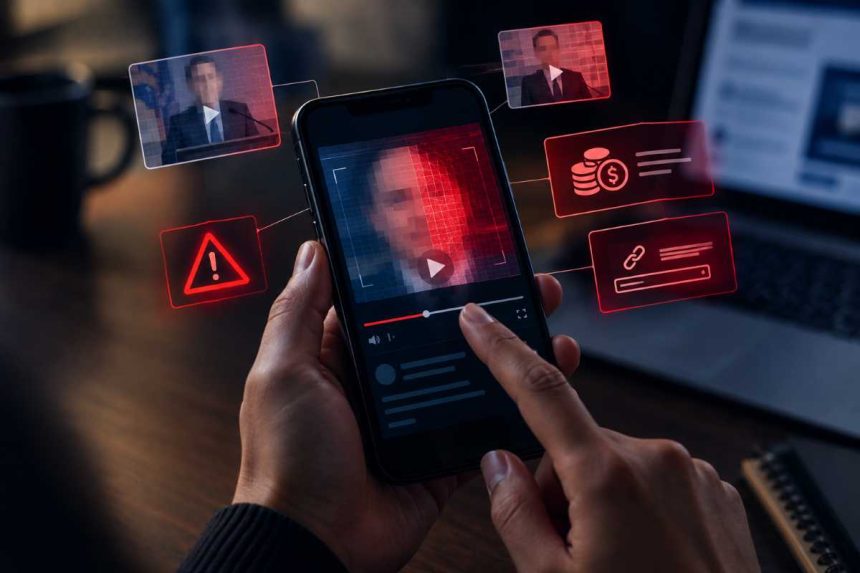
Falta pouco para o primeiro turno das Eleições 2026, marcado para 4 de outubro, e os conteúdos produzidos ou manipulados por inteligência artificial (IA) ganham ainda mais atenção nesta época. Casos recentes mostram o uso de deepfakes em golpes financeiros, falsos sorteios e páginas fraudulentas. Em julho de 2026, um vídeo manipulado com imagens de um candidato foi usado para promover um falso sorteio de supermercado. Já em setembro, a Agência Lupa identificou conteúdos adulterados para divulgar supostas plataformas de investimento.
A preocupação também já integra as regras das Eleições 2026. O Tribunal Superior Eleitoral (TSE) proibiu o uso de deepfakes para favorecer ou prejudicar candidaturas e determinou que conteúdos eleitorais criados ou significativamente alterados por inteligência artificial sejam identificados de forma explícita.
Para o eleitor, a recomendação é evitar o compartilhamento imediato de conteúdos de origem desconhecida, procurar a publicação original e confirmar a informação em fontes confiáveis. Links que solicitam dados, pagamentos ou cadastros também devem ser acessados somente após a confirmação de sua autenticidade.
Segundo levantamento do Observatório IA nas Eleições, entre janeiro e agosto de 2026 foram identificados 413 casos de uso de inteligência artificial em publicações relacionadas à política brasileira. Mais de 81% deles envolveram deepfakes de pessoas públicas, evidenciando como conteúdos manipulados podem ganhar aparência de autenticidade e circular como informação verdadeira.
“O que diferencia os deepfakes das fraudes tradicionais é que eles exploram mecanismos de confiança que construímos ao longo da vida, como reconhecer um rosto, identificar uma voz. Quando essas referências são reproduzidas digitalmente com precisão, a defesa natural do usuário cai, porque o cérebro interpreta aquilo como legítimo”, afirma o cofundador e CGO do Grupo OSTEC, Fabio Brodbeck.
Um dos desafios é que os sinais tradicionais de uma manipulação nem sempre são evidentes. “A análise técnica de um deepfake pode identificar inconsistências, mas a verificação mais eficiente começa fora do arquivo, buscando saber quem publicou, quando, em que contexto e se há confirmação em fontes primárias”, complementa.
Segundo o CCO do Grupo OSTEC, Jardel Torres, deepfakes usados em golpes costumam vir acompanhados de gatilhos de urgência, como pedidos para compartilhar imediatamente, ofertas por tempo limitado ou solicitações para confirmar dados.
Entre os sinais que podem levantar suspeitas estão descompassos entre voz e movimentos da boca, alterações repentinas em detalhes do rosto, mudanças na qualidade do áudio e inconsistências no ambiente da gravação. No entanto, a ausência desses sinais também não garante que o conteúdo seja autêntico.
Como não cair neste tipo de golpe?
Uma das formas mais importantes de checagem é procurar a fonte original. “Vídeos compartilhados em grupos ou publicados fora do contexto podem conter cortes, legendas enganosas ou trechos retirados de outras situações. Buscar a gravação completa de uma entrevista, discurso ou evento e comparar a informação com outras fontes ajuda a verificar se aquela declaração realmente aconteceu”, explica Torres.
Também é importante observar o contexto da publicação. Um texto que apresenta uma informação surpreendente, cria sensação de urgência ou direciona o usuário para um link externo merece atenção redobrada, especialmente quando solicita dados pessoais, pagamentos ou cadastros.
Ferramentas automáticas de detecção de IA podem auxiliar na análise, mas seus resultados não devem ser tratados como prova definitiva. A verificação precisa considerar a origem do material, o contexto da publicação e a existência de outros registros do episódio.
“Em um cenário no qual uma foto, uma voz ou um vídeo já não são suficientes para comprovar que determinado conteúdo é verdadeiro, verificar a origem e o contexto antes de compartilhar torna-se uma medida básica de segurança digital durante o período eleitoral”, finaliza Brodbeck.